この記事のまとめ
野良AIとは、情報システム部門が把握しないまま従業員が利用しているAIツールを指します。手軽に導入できる一方、機密情報の外部流出や法律・著作権を巡る論点、サイバー攻撃を受けるリスクを伴います。本記事では、その実態と問題点、発生要因、体制構築と実務の進め方を4つのポイントで整理します。
- 野良AIはシャドーAIとも呼ばれ、誰が何を入力しているか把握できない状態が問題の本質です。
- 入力データの外部送信リスク、営業秘密の秘密管理性、著作権やコンプライアンスなど、論点は多岐にわたります。
- 利便性の高さとルール整備の遅れによるギャップが主因であり、全面禁止だけでは対応が困難です。
- AIの位置付けを分類した上で責任体制を明確にし、可視化や承認、教育、継続的なモニタリングを進める手法が有効です。
野良AIの正体と広がる実態
野良AIの定義とシャドーITとの違い
野良AIとは、企業が管理できていないAIの利用を指す言葉です。私がコンサルティング会社を経営する中で見聞きしてきた範囲でも、この問題を正確に把握している企業は多くありません。
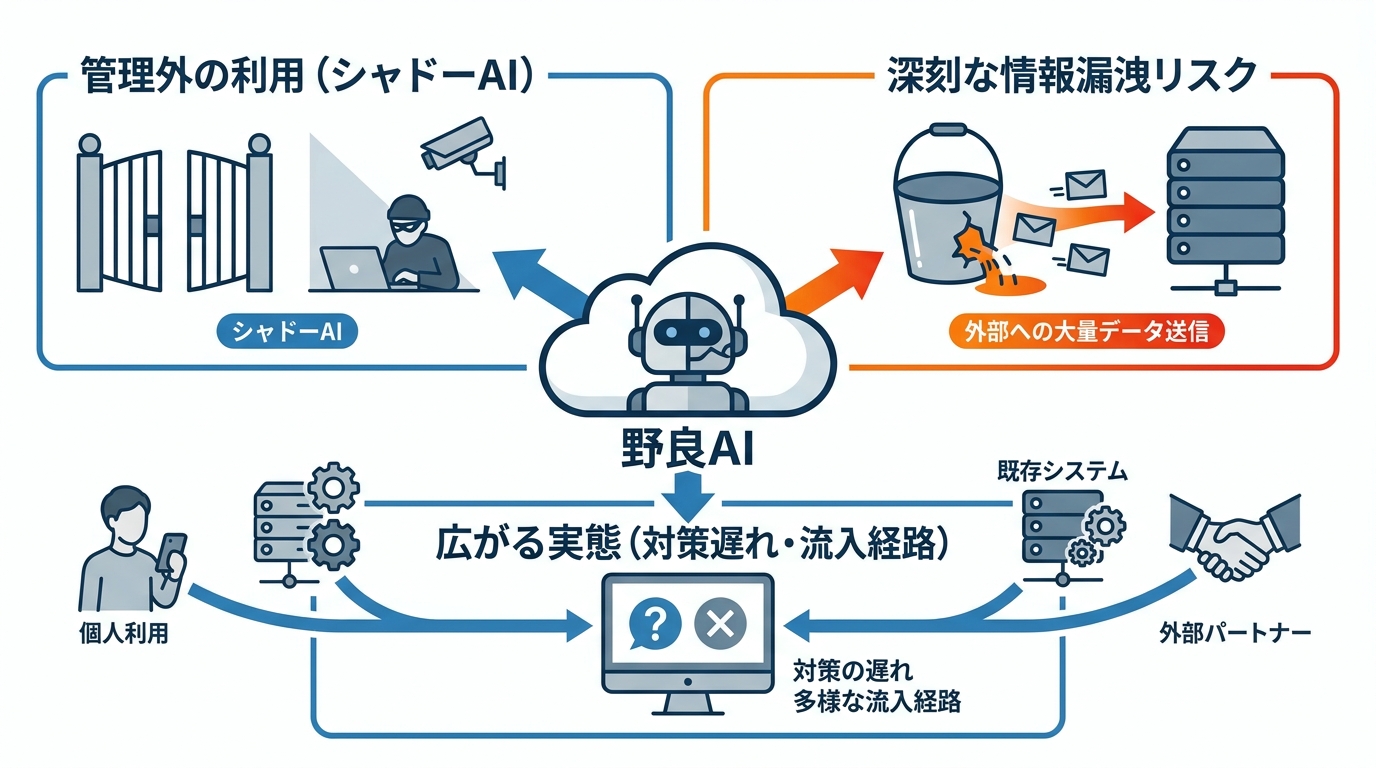
野良AIとは、情報システム部門が把握・管理していない状態で、従業員が独自に利用しているAIツールやサービスの総称です。ChatGPTをはじめとする生成AIは、ブラウザ上でアカウントを作成するだけですぐに利用開始が可能です。
この手軽さゆえに、IT部門の承認を経ず現場の判断で導入が進み、「誰が・いつ・どのAIに・何のデータを入力しているか」を組織として把握できない状況が生じます。こうした管理外のAI利用は「シャドーAI」とも呼ばれます(参照*1)。私自身、生成AIを毎日のように業務に使っているため、このアクセスのしやすさは身をもって理解しています。ChatGPTはブラウザを開いてアカウントを作れば即日使える。だからこそ、統制が追いつかないのです。
従来のシャドーIT、すなわち未承認のITツール全般と共通する構造を持ちつつも、野良AIは外部サービスへの大量のデータ送信を伴います。そのため、情報漏洩リスクの規模が根本的に異なります(参照*1)。
管理できていない企業の実態
現場主体のAI導入が進む一方、対策が追いついていない状況が各種調査で示されています。数字を見ると、その深刻さがより明確になります。
Gartnerが2026年2月に実施した国内企業へのシャドーAIに関する調査では、ユーザー部門が選定するAIツールの導入について、「自由に認めている」が8%、「審査して問題なければ認めている」が67%となり、合わせて75%の企業が現場主体の導入を容認していました。一方で、シャドーAIの問題に対処できているかという設問に対しては、「そもそも把握できていない」が43%、「把握はしているが、手を打てていない」が30%で、合計73%の企業が対策に取り組めていない実態が明らかになりました(参照*2)。
管理外のAIは、従業員の個人利用のみから持ち込まれるわけではありません。AIガバナンス協会の会員企業調査では、企業が意図して導入したAI以上に、ガバナンスの網の目をすり抜けて組織内外から流入するAIの存在が浮き彫りになりました。
その経路としては、既存システムへのAI機能の追加、従業員による個人利用、外部パートナーやサプライチェーン経由の利用などが挙げられています。なお、本調査は2025年8月12日から9月10日にかけてAIGA会員企業115社を対象にオンラインアンケートで実施され、有効回答は47社、設問は全27問でした(参照*3)。
野良AIがもたらす主な問題
機密情報の意図しない外部流出
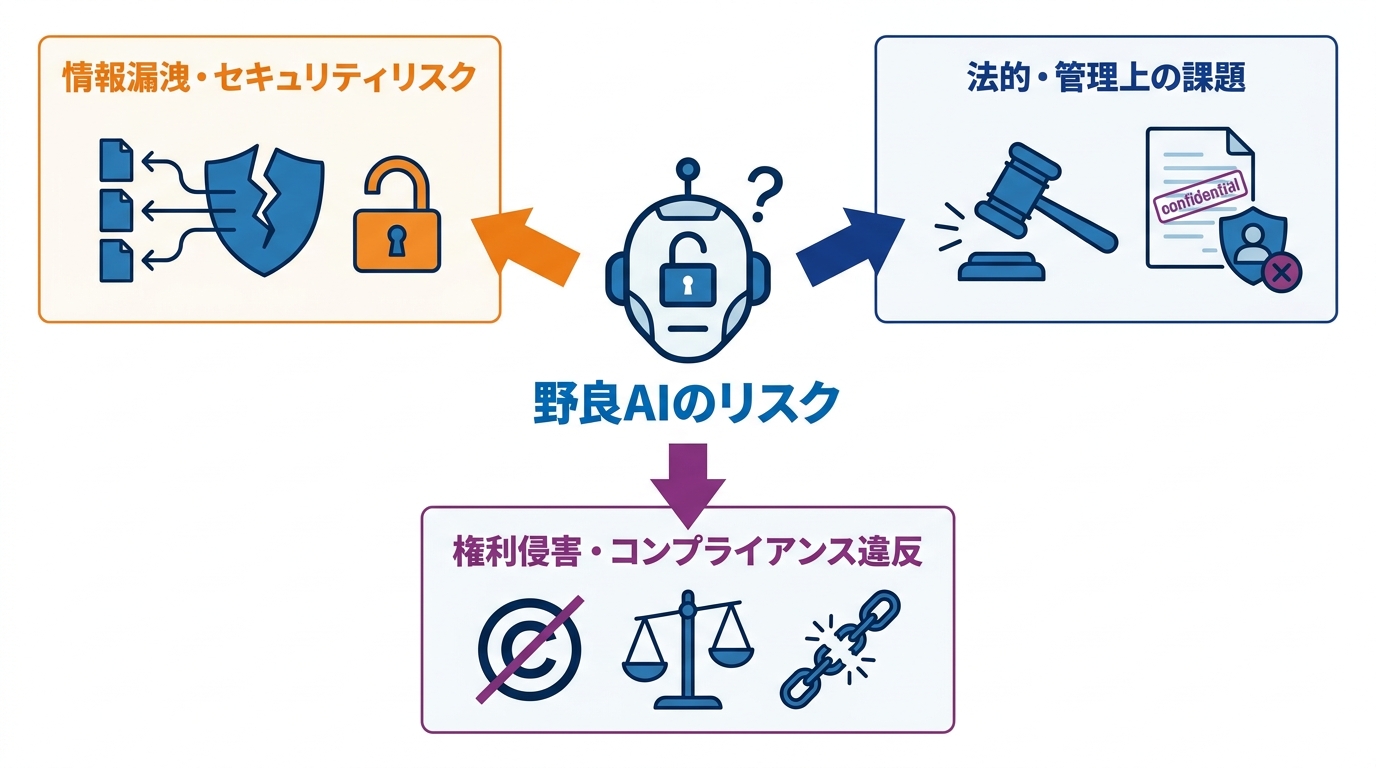
野良AIの利用では、悪意がなくとも機密情報が外部へ流出してしまう経路が存在します。問題の厄介な点は、情報を漏洩させた本人に「漏洩した」という意識がほぼないことです。
金融庁の資料では、金融機関等が生成AIを活用する際、顧客情報や業務上の重要情報を意図せず外部へ漏洩させるリスクがあると整理されています。クラウド型AIサービスと連携する場合、機密情報や顧客情報が提供元へ送信される可能性があり、プロンプトや出力内容がベンダー側の機械学習に利用される懸念も指摘されています。さらに、シャドーITの利用増加によって、情報漏洩や不正アクセスといったセキュリティリスクが増大する恐れにも言及しています(参照*4)。
海外の調査結果も、こうした懸念を示すものです。Writerが職場でAIを利用する非技術系の従業員1,200人と経営幹部1,200人を対象に実施した調査では、幹部の67%が、未承認AIツールの利用によって自社がすでに情報漏洩やセキュリティ侵害を経験したと考えていると回答しました。また、従業員の35%が公開されているAIツールに自社の専有情報を入力したと答えています(参照*5)。
私がAI導入支援を行う中でも、「プロンプトに顧客名や契約条件を入れていた」という事例を複数耳にしています。いずれも悪意はなく、単に「便利だから使った」という話です。だからこそ、個人の意識だけに頼る対策には限界があります。
個人情報と営業秘密の管理上の論点
入力するデータの内容によっては、個人情報の保護や営業秘密の管理が重大な論点となります。
プロンプトに個人情報を入力する以上、利用目的による法的規制の対象です。自社が保有する個人情報をプロンプトとして入力する際は、プライバシーポリシー等で特定した利用目的の達成に必要な範囲内であることが求められます(個人情報保護法18条1項)。
さらに深刻な課題となるのが秘密管理性です。AIサービス事業者との規約等に機密保持条項がない場合や、セキュリティ措置に不備がある場合、営業秘密を生成AIに入力すると、事業者に対して秘密管理意思が示されていないと判断され、秘密管理性が否定されるリスクがあります(参照*6)。
そのため同記事では、各企業が生成AIサービス提供者との機密保持条項やセキュリティ措置を精査することが極めて重要だと述べています。機密保持義務が締結され、十分なセキュリティ措置が講じられた生成AI以外への営業秘密の入力を禁止し、自社の役職員に対して秘密管理意思を明確にしておくことが不可欠だと整理されています(参照*6)。
著作権とコンプライアンスのリスク
生成物が第三者の権利を侵害する懸念に加え、規制への抵触や賠償責任まで論点は広がります。著作権については、現時点では確定的な裁判例が蓄積されていないこともあり、企業側のリスク判断が難しい状況が続いています。
弁護士の指摘によれば、法務部門や知財部門が最も警戒するのは、生成AIで作成した文章やデザイン、キャラクターなどが第三者の著作権を侵害しないかという点です。生成AIは第三者の著作物を含む多様なコンテンツを学習し、そのデータをもとに指示に応じた出力を生成します。
学習データに著作物が含まれていれば意図せず類似した結果が出力される可能性があり、含まれていない場合でも他者の著作物と類似するケースが生じ得ます。生成AIの活用は始まったばかりであり、著作権侵害の判断に関する確定的な裁判例はまだ蓄積されていないのが現状です(参照*7)。
ジュネーブ協会のレポートでは、生成AIに関する事業リスクを7つのカテゴリーに分類しています。具体例として、サイバーセキュリティとプライバシー領域におけるAI駆動型サイバー攻撃やデータ・プライバシー侵害、風評・市場リスクにおける顧客からの信頼喪失やブランドイメージ低下、さらに規制/コンプライアンスにおける進化するAI法規制や説明責任・賠償責任の増大などが挙げられています(参照*8)。
脆弱なツール利用と攻撃リスク
未承認ツールの利用は、AI特有のサイバー攻撃を招き入れる侵入口にもなり得ます。
IPA(独立行政法人情報処理推進機構)が公表する「情報セキュリティ10大脅威」の2026年版では、1位がランサム攻撃、2位がサプライチェーンや委託先を狙った攻撃となり、上位2項目は4年連続で変動がありませんでした。一方で3位には「AIの利用をめぐるサイバーリスク」が初選出されています。これは、生成AIが業務へ急速に浸透した結果、AI固有の脆弱性を突く攻撃や、AIを悪用した攻撃の高度化が現実的な脅威として認知され始めたことを裏付けています(参照*9)。
攻撃者の手口や目的についても整理が進んでいます。ある研究論文では、攻撃者の主目的としてプロンプトインジェクション等による指示の乗っ取りとデータの持ち出しの2点が挙げられています。
これにはシステムプロンプト、学習データ、APIキーの窃取が含まれ、組織に深刻な被害をもたらしかねません。特に企業や医療の現場ではデータ流出の危険性が高く、大規模言語モデルを介して患者データや営業秘密、コンプライアンス記録が漏洩した場合、HIPAAやGDPRといったプライバシー保護法に抵触し、訴訟や社会的信用の失墜を招く恐れがあります(参照*10)。
野良AIが生まれる原因
導入の手軽さとルール整備の遅れ
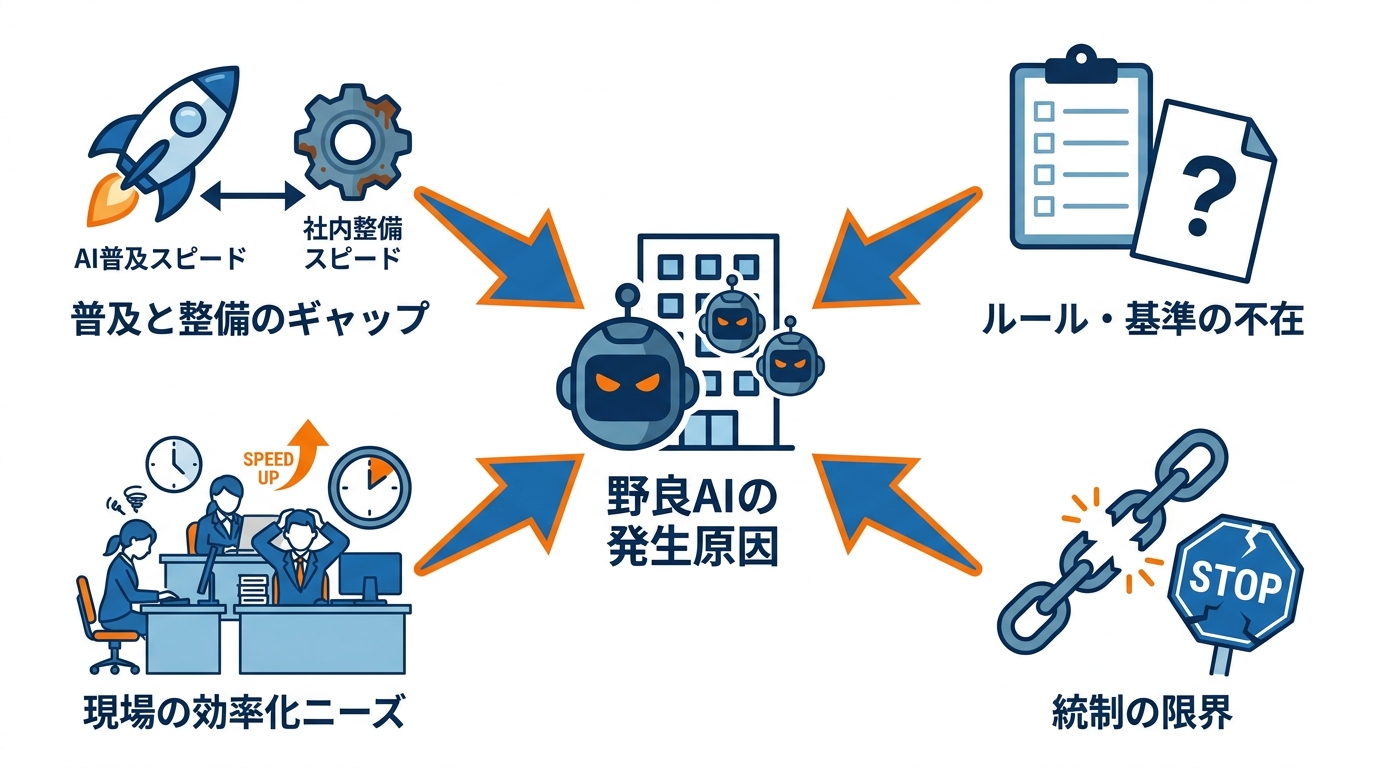
野良AIが蔓延する背景には、ツールの普及速度と社内体制の整備速度における乖離があります。これは、生成AIに限った話ではなく、テクノロジーが急速に広がるときに繰り返されてきた構造的な問題です。
野良AIが社内で急速に拡大する背景には、AIツールの普及スピードと組織におけるガバナンス整備の進捗との間に生じた構造的ギャップが存在します。その主な発生要因としては、AIツールの急速な浸透と高い利便性、組織側の対応の遅れ、そして業務効率化に対する現場の強いニーズという3点が挙げられます(参照*1)。
明確な判断基準の欠如も、現場が独自利用に走る要因です。AI活用に関するポリシーやガイドラインが整っていない企業では、従業員が利用の可否を判断できません。また、正式な承認プロセスが存在しない、あるいは既存の申請フローがAIツールの導入スピードに追いつかない場合、業務の停滞を嫌った現場が自己判断で導入を進めてしまうのです(参照*1)。
私が生成AI事業を立ち上げて約2年半、企業への導入支援を続けてきた経験から言えば、生成AIの難しさはモデル選定よりも組織の意思決定とルール整備にあります。「AIに何をさせるか」を決める前に、現場が勝手に使い始めている。この順序の逆転こそが、野良AI問題の本質です。
全面禁止が機能しにくい理由
利用を一律に禁止する統制手法は、現場と経営双方の事情から維持が困難になっています。全面禁止は一見シンプルな解決策に見えますが、実態としてはほとんど機能しません。
Gartnerの林氏は、業務効率化や生産性向上を求める現場の期待と、経営層からのAI活用推進の要請がある中で、「AIの一面的な禁止」という集権的統制は非現実的であると指摘しています。現場からの申請対応に追われ、セキュリティ評価が追いつかない現状も問題視されています。IT部門やセキュリティ部門が審議を重ねている間に次々と新たなAIモデルが登場し、待ちきれない現場が独断で利用を始めるため、IT部門が一括して抱え込む従来型の管理体制は限界を迎えているとの分析です(参照*2)。
企業の利用ルール整備状況に関する調査結果もあります。営業秘密管理に関連した調査によると、生成AIの業務利用ルールを策定済みの企業は52.0%にとどまりました。その内訳は、利用を完全に禁止している企業が26.2%、公開情報のみの取り扱いを許可する企業が14.8%、組織内に限定したセキュアな生成AI環境を運用している企業が11.0%となっています(参照*11)。
逆に言えば、ルールを整備している企業はまだ半数以下ということです。この数字は、野良AIへの対策が「先進的な取り組み」ではなく、今まさに着手が求められる基本的な経営課題であることを示しています。
ガバナンス体制の設計
AI利用の分類と責任の所在
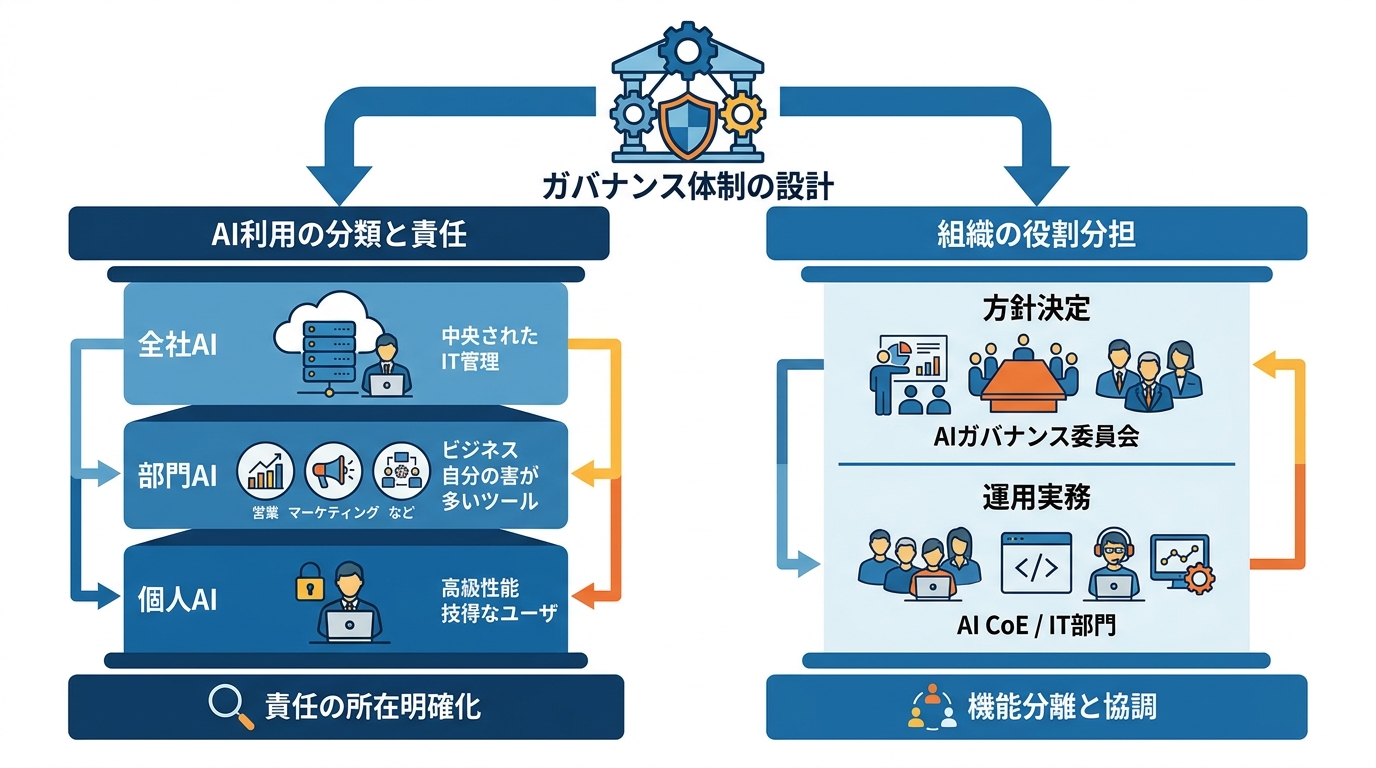
AIの利用形態を適切に分類することで、管理責任の所在が明確になります。ここで重要なのは、「禁止か許可か」という二択ではなく、用途と責任に応じた分類設計に移行することです。
Gartnerの林氏は、自律的な分業モデルを成立させる前提として、社内AIのガバナンス上の位置付けを3分類に整理すべきだと提言しています。3分類は次のとおりです(参照*2)。
- 「全社AI」は、従来通りIT部門が選定・導入して全社に提供する共通基盤です。
- 「部門AI」は、各事業部門が主導して導入し、部門内限定で運用・管理するツールを指します。
- 「個人AI」は、極めて高いITリテラシーを持つ特定従業員に限り、例外的・個別に利用を承認する形態です。
審査の判断単位についても実践的な提言がなされています。分業モデルへの移行にあたり、IT部門はツール単位での一律な可否判断から脱却する必要があります。この点は、私が導入支援をする中でも繰り返し直面する課題です。「このツールはOKか」という問い自体が、もはや適切ではなくなっています。
現代の生成AIツールは複合的な機能を備えており、同一ツール内でも機能ごとに内在するリスクレベルが異なるためです。そのため、AI統制は機能単位で実施し、四半期ごとの定期的な棚卸しを組み合わせることが極めて重要とされています(参照*2)。
委員会と実務組織の役割分担
ガバナンスにおいては、基本方針を決定する場と運用体制を構築する実務部隊を分ける設計が有効です。多くの企業でPoCが「便利な実験」で終わるのは、この役割分担が曖昧なままだからです。
林氏は、AIの性質と責任の所在を整理した上で、全社戦略を司る役員クラス主導の「AIガバナンス委員会」と、統制枠組みを具現化する「AI CoE」(Center of Excellence)の双方を設置することが肝要だと説きます。AI CoEの主な責務は、全社共通基盤のサポートやガイドラインテンプレートの提供など統制環境の整備です。一方、各部門が個別に導入する部門AIに関しては、利用部門長が責任を負い、現場に専任の推進担当者を明確に配置することが重要だと強調しています(参照*2)。
同様の論理は、組織機能の分離という観点からも整理されています。ガバナンスを形骸化させないためには、方針決定と技術運用の機能を分担する設計が効果的です。
方針決定機能では経営陣を交えた推進委員会がポリシー策定や重大インシデントへの対応方針、投資判断を担います。他方で技術・運用機能においては、IT部門とセキュリティ部門が協調し、ツールの検証・導入やモニタリングの実行、実務的な障害対応を推進します(参照*1)。
先進的な企業では、すでに専任組織の設置が進んでいます。例えばNTTデータグループは、AIの積極活用を支えるべく、リスク管理と統制を一元的に統括する「AIガバナンス室」を立ち上げました。
同室ではガバナンス体制の構築や指針の策定、生成AI利用ガイドラインの展開を通じてグループ全体の統制を支援しています。さらに急増する開発・サービス案件に対し、個別のリスク審査や回避・軽減策の提示を行うアドバイザリー業務も担っています(参照*12)。
実務の進め方と注意点
可視化と承認プロセスの整備
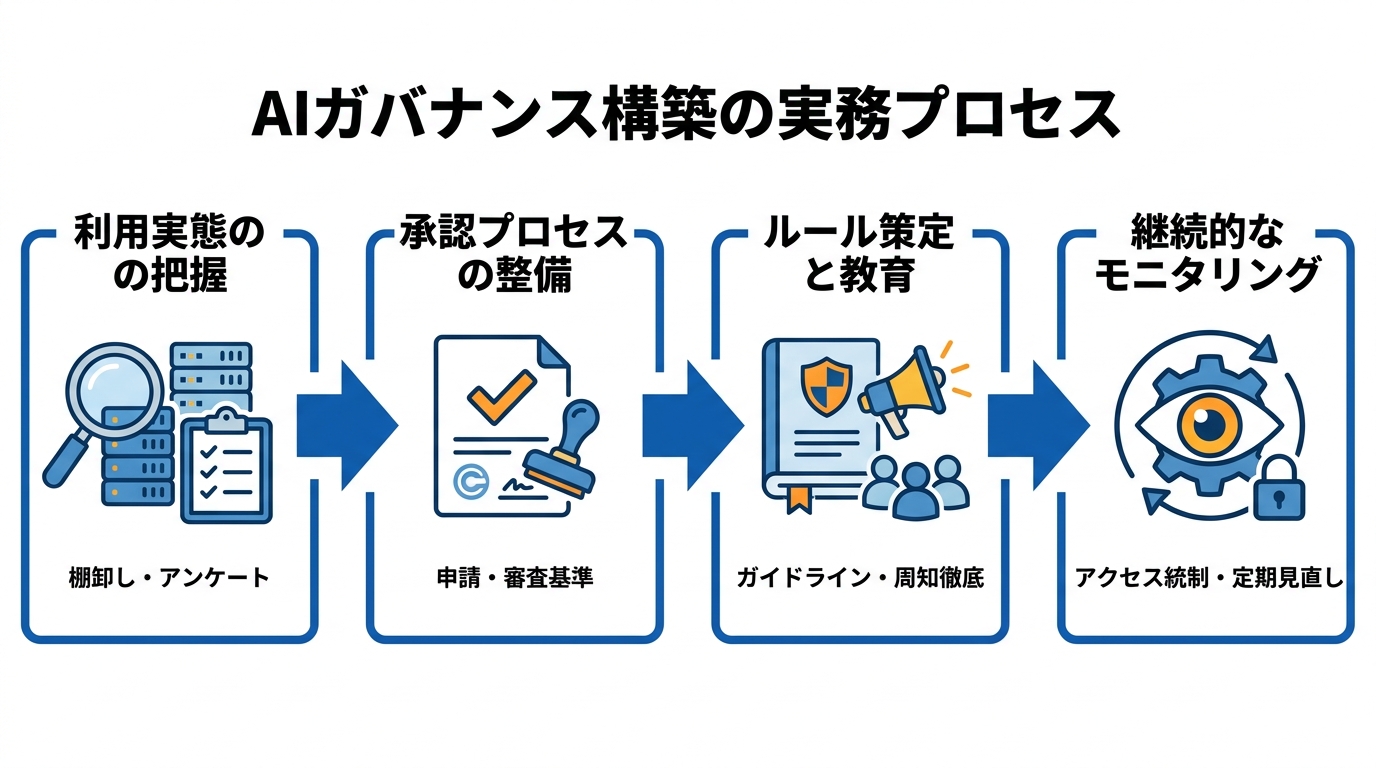
実効性のあるガバナンスには、まず利用実態を正確に把握し、無理のない申請・審査プロセスを構築する手順を踏みます。ここで多くの企業が誤るのは、「摘発」から入ろうとすることです。
対策の第一歩は、社内で利用されているAIツールの棚卸しです。棚卸しの初期段階では、検知した未承認利用をただちに全面禁止しない柔軟な姿勢が求められます。
システムログ等による技術的な検出と並行して従業員アンケートを実施することで、ログに表れない利用実態を捕捉できます。調査の目的が摘発ではなく現状把握であることを明示し、重点的に把握する項目は5つです(参照*1)。
- ツール名
- 利用目的と頻度
- 入力データの種別
- 活用を希望する業務
- 直面している課題
承認フローの設計も不可欠です。利用申請者が業務目的、扱うデータの種別、セキュリティ要件を明記した申請書を提出し、セキュリティ部門およびIT部門が審査する仕組みを整備します。審査基準として必須のチェック項目は4つです(参照*1)。
- 入力データの機械学習への転用有無
- データの保管場所および保存期間
- セキュリティ認証の取得状況
- 利用規約における情報管理条項
ルール・教育・モニタリングの継続
ガイドラインは策定して完了ではなく、継続的な周知教育とアクセス権限の統制を維持することが不可欠です。私の経験上、ルールを文書化することと、現場に浸透させることの間には、相当な距離があります。
ガイドラインに盛り込むべき重要事項として、入力禁止情報の明確化が挙げられます。個人情報や顧客データ、未公開の財務数値、ソースコード、営業秘密など、入力不可とする情報の分類を具体例とともに周知します。
出力結果の確認フローについては、対外公表資料や重要意思決定に関わる分析結果を対象に、上長や専門部署による承認を義務付けます。また、誤入力等のインシデント発生時の連絡・対応手順を確立し、四半期ごとに規程を見直す運用サイクルを定着させます(参照*1)。
従業員教育の徹底も強く求められます。飯田氏との対談において、単に規程を策定するだけでは不十分であり、社内への浸透こそが鍵を握るため、啓発教育と技術的統制の双方からガバナンスを構築すべきだと指摘されました。柴山氏も、単に禁止を訴えるだけでは何が該当するのか判断できず誤入力を防げないとし、自社の実務に即した具体的事例を用いて動画などの教材を提供することが有効なアプローチであると提言しています(参照*13)。
実際、私が支援した企業でも「ガイドラインを作ったが誰も読んでいない」という状況は珍しくありません。禁止事項を抽象的に列挙するだけでは、現場は「自分のケースが該当するか」を判断できないのです。業務に即した具体例、たとえば「顧客名をプロンプトに入れるのはNG」といったレベルで伝えることが、誤入力を防ぐ実際の一手になります。
日常的なセキュリティ統制の力点も変化しています。従来の対策は外部からの侵入を阻止する境界防御が主流でしたが、現在は「誰が何にアクセスし、どの外部サービスへ送信できるか」を制御する内部統制へと重点が移行しています。不正なデータ持ち出しであれ生成AIへの誤入力であれ、正規の利用権限を持つ者が外部へデータを持ち出すという構造は共通しているためです(参照*9)。
おわりに
野良AIへの懸念は、個々の従業員の意識不足だけに起因するものではありません。AIツールの急速な普及と組織側のガバナンス整備スピードとの乖離という構造的な課題が存在し、国内調査でも現場の独自導入を容認しながらも実効性のある対策を講じられていない実情が浮き彫りとなっています。私がコンサルティングの現場で見る限り、この問題はプロンプト設計やモデル選定よりも、「業務のどこにAIを入れるかを言語化できるか」という組織の基礎体力に帰着します。
対策の進め方としては、まずツール棚卸しや従業員アンケートによって利用実態を正確に把握し、全社AI・部門AI・個人AIへと分類して責任の所在を定めることが出発点となります。その上で統制委員会と実務部隊による役割分担を確立し、ガイドラインの策定、継続的な教育、アクセス権限の管理を徹底することが、リスク抑制とAI活用の両立を支える強固な基盤となります。生成AIを禁止するのではなく、使える状態を設計すること。それが、野良AIを生まない組織をつくる最も現実的な道筋です。
監修者
安達裕哉(あだち ゆうや)
デロイト トーマツ コンサルティングにて品質マネジメント、人事などの分野でコンサルティングに従事しその後、監査法人トーマツの中小企業向けコンサルティング部門の立ち上げに参画。大阪支社長、東京支社長を歴任したのち2013年5月にwebマーケティング、コンテンツ制作を行う「ティネクト株式会社」を設立。ビジネスメディア「Books&Apps」を運営。
2023年7月に生成AIコンサルティング、およびAIメディア運営を行う「ワークワンダース株式会社」を設立。ICJ2号ファンドによる調達を実施(1.3億円)。
著書「頭のいい人が話す前に考えていること」 が、95万部(2026年6月時点)を売り上げる。
(“2023年・2024年上半期に日本で一番売れたビジネス書”(トーハン調べ/日販調べ))
参照
- (*1) JAPAN AI ラボ – 野良AIとは?企業が直面するリスクと効果的な対策を解説
- (*2) @IT – シャドーAI対策「7割が未着手」 「AIは全て禁止」は限界 IT部門が採るべき一手とは? Gartner提言:「全社AI」「部門AI」「個人AI」に分類 ポイントを整理
- (*3) 「『いつの間にか』AIのリスク実態調査 ~シャドーAI等の管理と捕捉 課題とプラクティス~」を公表しました
- (*4) https://www.fsa.go.jp/news/r7/sonota/20260303/aidp_version1.1.pdf
- (*5) WRITER – Enterprise AI adoption in 2026: Why 79% face challenges despite high investment
- (*6) Business & Law(ビジネスアンドロー) – Business & Law(ビジネスアンドロー)は弁護士によるwebオンライン法律セミナーや企業法務で実務に活かせる情報を最新法改正、リーガルテックまで幅広く提供します。 – 生成AIへの個人情報・営業秘密・機密情報の入力
- (*7) Business & Law(ビジネスアンドロー) – Business & Law(ビジネスアンドロー)は弁護士によるwebオンライン法律セミナーや企業法務で実務に活かせる情報を最新法改正、リーガルテックまで幅広く提供します。 – 生成AIの企業内利用と知財コンプライアンス
- (*8) https://www.genevaassociation.org/sites/default/files/2026-06/gen_ai_part_1_japanese.pdf
- (*9) 「Smart Generative Chat」企業向けAIアシスタント | 株式会社システムサポート – Smart Generative Chatは大規模組織向けの生成AIアシスタントです。Azure OpenAI ServiceやAmazon Bedrock、Google Cloud VertexAIを活用し、誰でも簡単に利用できる環境を構築。料金一律でアカウント無制限、部署間連携や全社DXを強力にサポートします。 – 情報漏洩の原因 2026年版|IPA最新データと生成AI時代の漏えい防止策
- (*10) Multimodal Prompt Injection Attacks: Risks and Defenses for Modern LLMs
- (*11) 中小企業の未来をサポート MSコンパス ❘ 三井住友海上 – 営業秘密管理に関する実態調査結果を公表 生成AIの利用状況に差異
- (*12) IBM Japan Newsroom – IBM Japan Newsroom – ニュースリリース
- (*13) CIO – 対談:「生成AIのセキュリティガバナンス」──法規制、リスク、そして国際動向