この記事のまとめ
CursorのVS Code拡張機能マーケットプレイスにおいて、改ざんされたClaude Code拡張機能が配信され、攻撃に悪用されました。Cursorの発表によると、影響を受けたユーザーは最大5,000人に上ります。該当する恐れがある場合は、鍵の確認、残存物の除去と更新、認証情報の入れ替え(ローテーション)という3点が要点となります。
- 対象はWindowsとmacOS向けのAnthropic.claude-codeバージョン2.1.312と2.1.313で、Anthropicが開発したものではありません。
- 改ざんコードはsvc-telemetryというラベルの公開鍵をSSHのauthorized keysに追加し、再起動後も動く仕組みを残しました。
- 拡張を消すだけでは不十分な場合があり、Cursorは確認コマンドと修復スクリプトを公開しています。
- セッショントークンの窃取は多要素認証を回避できるため、認証情報のローテーションが推奨されています。
偽Claude Code拡張による攻撃の全体像
配布された期間と対象バージョン
まずは、いつ、どのバージョンが配信されていたのかを整理します。生成AIツールを毎日使っている身としては、こうしたインシデントは他人事ではありません。
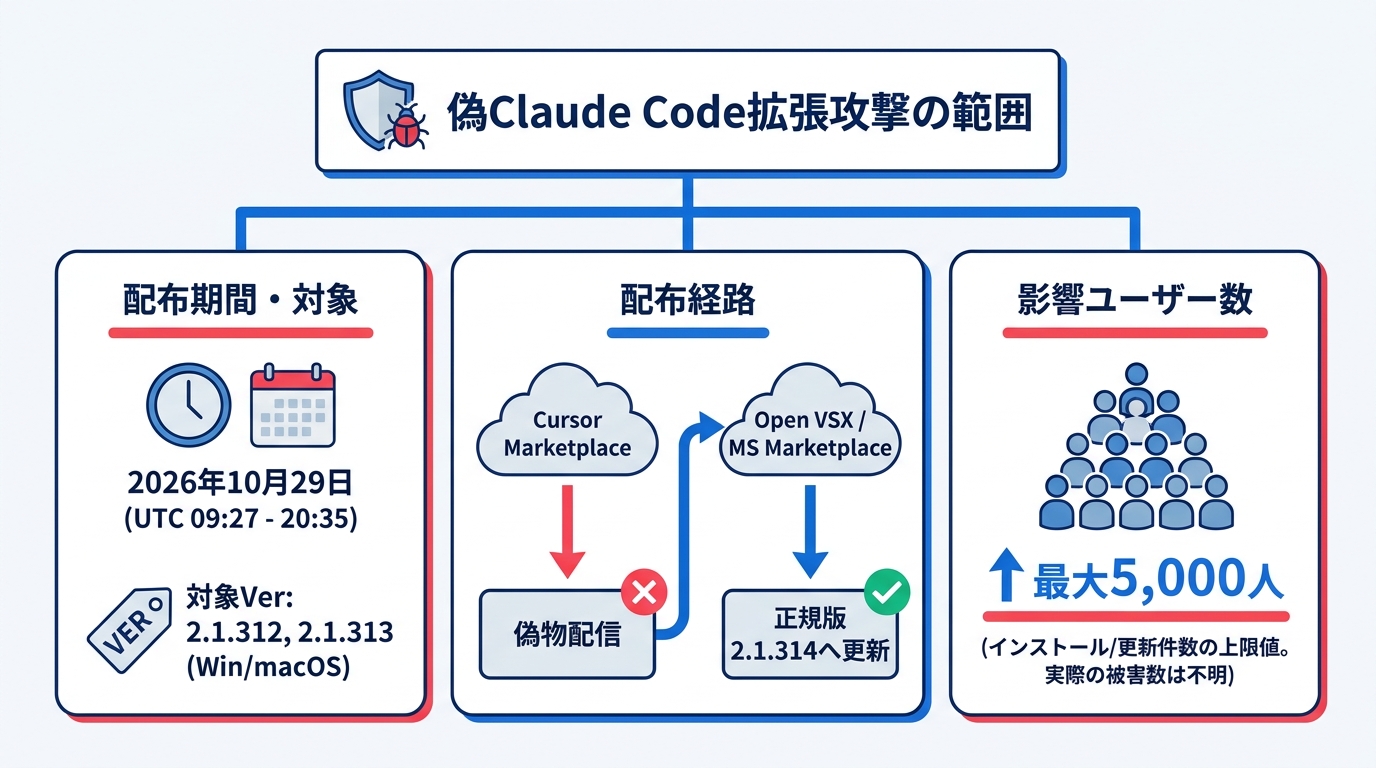
Cursorは、自社のVS Code Extension Marketplaceでセキュリティインシデントを確認したと公表しました。対象はWindowsおよびmacOS向けのAnthropic.claude-codeバージョン2.1.312と2.1.313です。これらの悪意あるバージョンはAnthropicが開発したものではありません。
配布されていた時間帯は太平洋時間の午前2時27分頃から午後1時35分頃までです。cursor.com/marketplaceからダウンロードされた他の拡張機能や、Grok Bot、Grok、その他のSpaceXSI製品には影響しません(参照*1)。
同じ出来事を協定世界時で示した資料もあります。hol.orgの記載によれば、2026年10月29日9時27分頃から20時35分頃(UTC)まで、CursorのVS Code拡張機能マーケットプレイスが、Anthropic製ではない改変版のAnthropic.claude-codeバージョン2.1.313を配信していました。影響を受けたユーザー数はCursorによると最大5,000人です(参照*2)。
最大5000人という影響範囲
続いて、最大5,000人という数字が何を指しているのかを確認します。この数字は一見大きく見えますが、実態はより慎重に読む必要があります。
この5,000人は、侵害が確認されたマシンの数ではなく、あくまで上限値として捉えるべき数字です。Cursorは「最大」5,000人のユーザーが影響を受けたと説明しており、datastudios.orgは、これが期間中にバージョン2.1.313がインストールまたは更新された件数を指している可能性が最も高いと指摘しています。実際にペイロードを実行したマシンや、SSH鍵・永続化の仕組みが正常に設置されたマシンが何台あったのかは明らかにされていません(参照*3)。
なお、配布経路によって状況は異なります。2026年10月30日時点で悪意あるバージョンは削除されており、AnthropicはOpen VSXとMicrosoft VS Code Marketplaceの双方でバージョン2.1.314を公開しました(参照*4)。
私がこの件で注目したのは、「インストール件数=実被害件数ではない」という点です。ただし、実被害が少なかったとしても、ホスト情報が収集された事実は残ります。「自分の端末では何も起きていないはず」という楽観は禁物です。
攻撃の仕組みと危険性
収集された情報とSSH鍵の追加
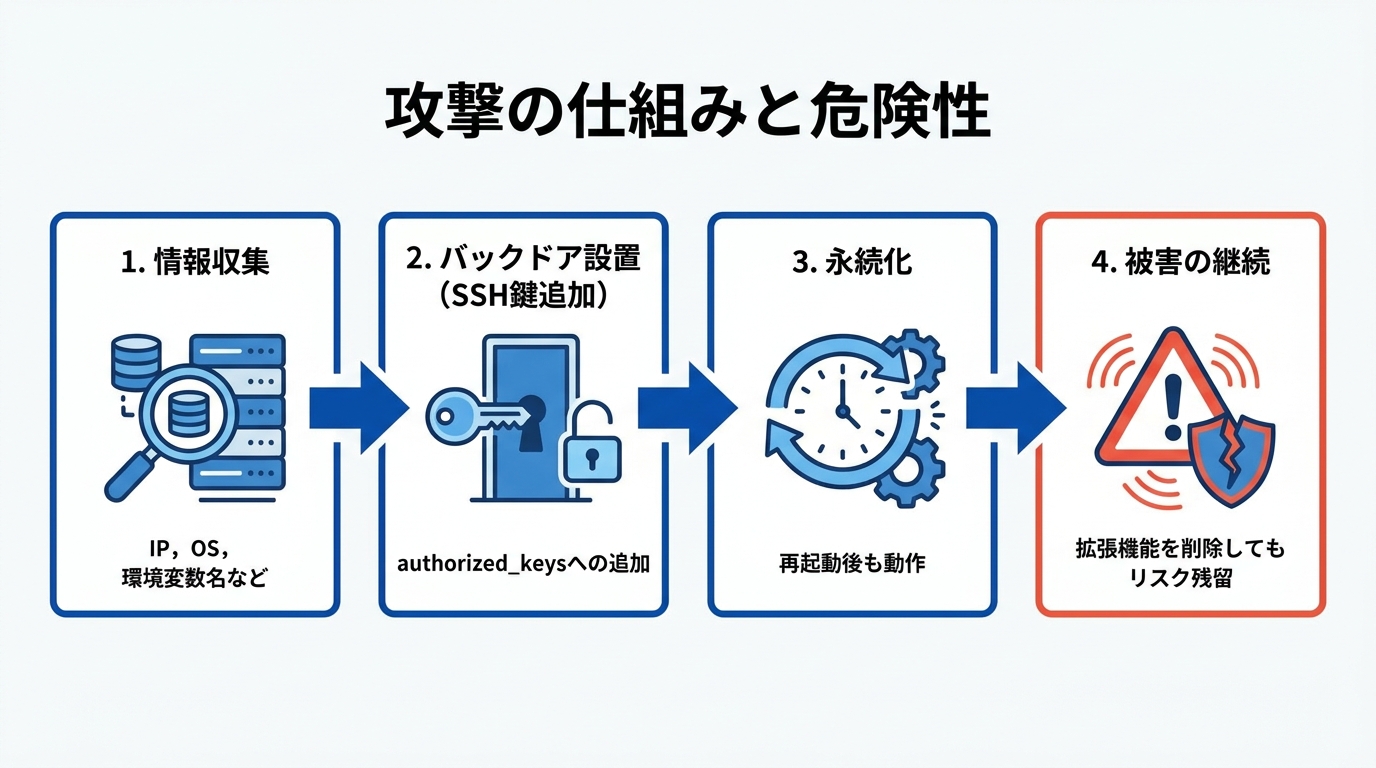
改ざんされたコードは、まずホストの情報を収集し、攻撃者の公開鍵を配置しました。ここで注意が必要なのは、ユーザーが何か特別な操作をしなくても、インストールしただけでペイロードが走る設計だったという点です。
収集された情報には、api.ipify[.]orgから取得した公開IPアドレス、ホスト名やローカルユーザー名、OSとCPUアーキテクチャ、ホームディレクトリ、現在の作業ディレクトリ、グローバルGitのメールアドレスが含まれます。さらに、KEY、TOKEN、SECRET、PASS、AWS、GCPなどの文字列を含む環境変数名が最大40個収集されました。環境変数の値自体は最初のビーコンに含まれないものの、名前から設定中のクラウドプロバイダーやCIシステム、認証情報の種類が推測される恐れがあります(参照*4)。
あわせて鍵の不正追加も行われました。インプラントは、svc-telemetryというラベルが付いた攻撃者管理のEd25519公開鍵を~/.ssh/authorized_keysに追加します。
その後、macOSのリモートログイン、LinuxのSSHサービス、Windows OpenSSH Serverの有効化を試行します。サービスを有効化できるかどうかは、実行環境で利用可能な権限に依存します(参照*5)。
なお、ユーザー側の特別な操作は必要ありませんでした。Hall氏は「ペイロードを実行させるために、ユーザーが拡張機能を操作する必要はありません」と述べ、攻撃者の管理するSSH鍵が利用者のauthorized keysファイルに自動追加される仕組みを解説しています(参照*6)。
再起動後も残る永続化の仕組み
この攻撃が厄介なのは、端末を再起動してもバックドアが動作し続ける仕組みを残すところです。拡張機能を消せば終わり、という発想が通用しない設計になっています。
Cursorの説明によると、ペイロードはmacOSではLaunchAgent、WindowsではSYSTEM権限での実行を試行するスケジュールタスクと、フォールバック用のスタートアップスクリプトを使い、リバースSSHトンネルを永続化しようとします。バックグラウンドスクリプトは、およそ60秒ごとにトンネル接続を再試行する設計でした(参照*1)。
そのため、拡張機能を単に削除するだけでは足りません。Cursorは、不正なSSH鍵、永続化の仕組み、実行中のトンネルプロセスを完全に削除し、ホスト環境を再構築すべきか評価するよう求めています。拡張機能をアンインストールしても、配置された独立した永続化スクリプトが処理を継続してしまう恐れがあるためです(参照*1)。
失敗した処理と残った被害
処理の一部が失敗に終わった一方で、実際に成立してしまった被害も存在します。「管理者権限がなかったから大丈夫」と安心するのは早計です。
Cursorによると、ローカルSSHサービスを有効にするには管理者権限が必要であり、大半のmacOSおよびWindowsホストでは悪意ある拡張機能にその権限がありませんでした。そうした端末では有効化処理が失敗し、攻撃者はトンネル経由でのログインに至っていません。
ただし拡張機能自体は、SSH鍵の追加や永続化の仕組みの配置、ホスト情報の送信を完了させています。このためCursorは、いずれの場合でも修復手順を実施するよう求めました(参照*1)。
情報の送信先サーバーについても詳細が判明しています。攻撃の第4段階では、HTTPのポート8099を通じて、ホストの詳細情報とバックドアのインストール状況が攻撃者のサーバーへ送信されました。Cursorはホスティングプロバイダーと連携して対象サーバーを停止させており、現在は機能していないと説明しています(参照*3)。
今すぐ確認したい3点
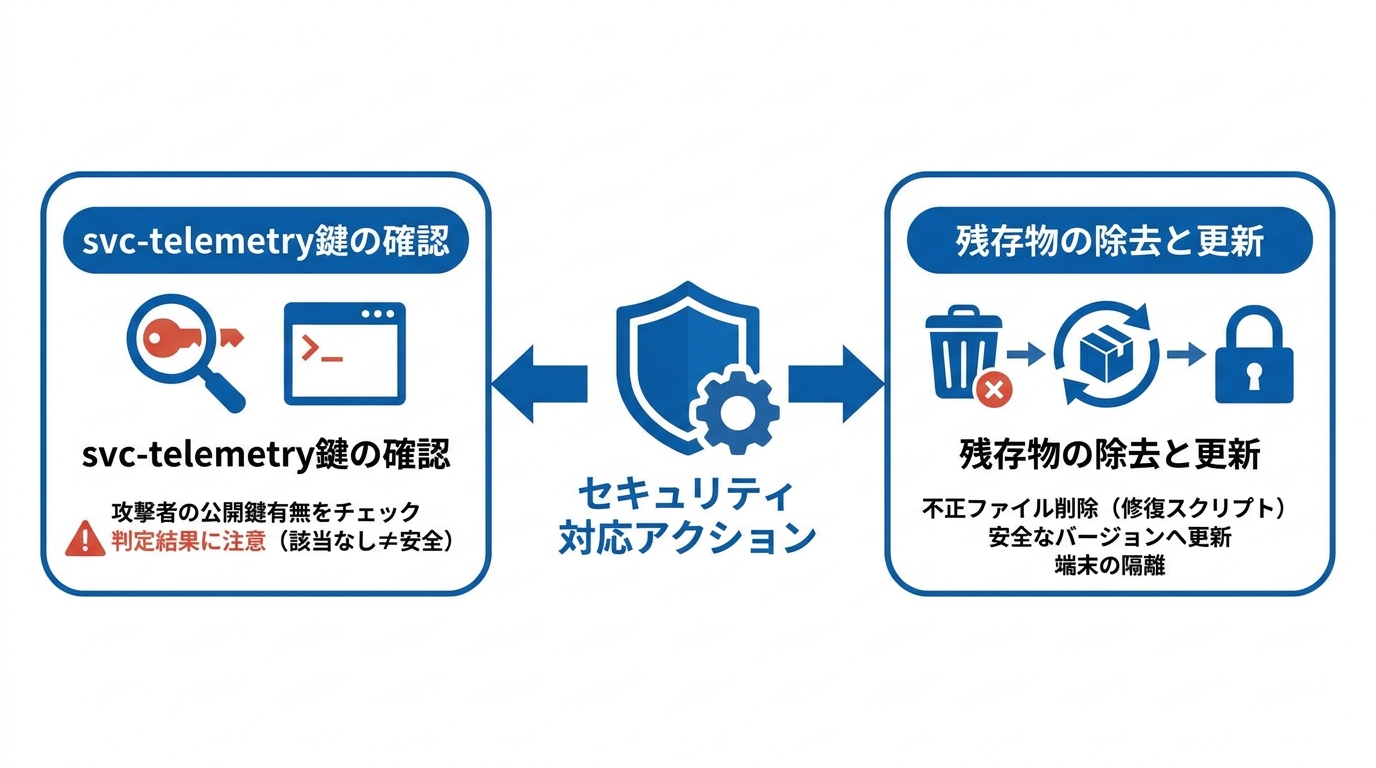
svc-telemetry鍵の有無の確認
1点目は、攻撃者の公開鍵が追加されていないかを調べることです。まずここから着手してください。
Cursorは、悪意ある拡張機能がsvc-telemetryというラベルの付いた攻撃者の公開鍵をSSHのauthorized keysに追加すると説明し、確認手順を案内しています。macOSでは、grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted" を実行します。WindowsではPowerShellで、$HOME\.ssh\authorized_keys と C:\ProgramData\ssh\administrators_authorized_keys のうち存在するファイルをSelect-String svc-telemetry で調べ、見つかれば svc-telemetry key found、見つからなければ No key found; machine not impacted と表示させる手順が示されています(参照*1)。
判定結果の受け止め方にも注意が必要です。datastudios.orgは、この確認で該当なしとなる結果は初動の手掛かりとして有用な一方、何も実行されなかった証明にはならないと説明しています。権限不足で鍵の書き込みに失敗した場合でも、ホスト情報の収集や外部サーバーへのビーコン送信が成功していた可能性があるためです(参照*3)。
私が企業への生成AI導入支援をしていて痛感するのは、「確認コマンドを渡しても、実際に実行する人が少ない」という現実です。「何も起きていないはずだから」と後回しにしがちですが、ここは手を動かすべき場面です。コマンド1行で済む確認に、後悔する理由はありません。
残存物の除去とバージョン更新
2点目は、残存した不正なファイルを削除し、安全なバージョンへ更新することです。拡張機能を削除するだけでは不十分な点が、今回の攻撃の設計上の巧妙さです。
Cursorが公開した修復スクリプトは、悪意ある拡張機能、永続化の仕組み、実行中のトンネルプロセス、攻撃者のSSH鍵を削除します。何らかの要素が残っている場合は、ゼロ以外の終了ステータスを返します。
macOSではremediate-macos.shをダウンロードし、rootではなく影響を受けたユーザーとして、保存先のフォルダーから実行します。Windowsではremediate-windows.ps1をダウンロードし、PowerShellを管理者として実行で開いたうえで、保存先フォルダーから実行します(参照*1)。
アップデートや端末の隔離についても案内があります。Cursorは対象パッケージを削除してマーケットプレイスを再構築し、利用者に対してバージョン2.1.314への更新、svc-telemetry鍵の確認、認証情報のローテーションを求めました(参照*7)。
RHISACが挙げる緩和策は4つです(参照*4)。
- 問題の拡張機能をインストールしたホストの隔離
- 不正なSSH鍵や永続化の仕組みの削除
- 認証情報とセッションの更新
- Claude Codeのバージョン2.1.314への更新
認証情報とセッションの入れ替え
3点目は、影響を受けた端末からアクセスできるパスワードやトークンをはじめとする認証情報を入れ替えることです。これが最も見落とされやすい対応です。
Cursorは、影響を受けた端末からアクセスできる認証情報とセッションを、信頼できる別のシステムからローテーションするよう呼びかけています。環境変数の収集が限定的だったとしても、設置されたバックドアを通じて後から認証情報へアクセスされた懸念を否定できないためです(参照*1)。
入れ替えが推奨される理由もあります。technology.orgは、盗まれた開発者セッションは攻撃者にとって依然として価値が高く、セッショントークンを窃取されると多要素認証さえも回避される危険があるため、認証情報の速やかな更新が推奨されると伝えました(参照*7)。
生成AIの導入支援をしていると、「MFAを設定しているから安全」という認識がいかに根強いかを感じます。しかしセッショントークンを盗まれた場合、MFAは回避されます。認証情報のローテーションは面倒ですが、これを怠ると他の対処をすべて済ませても意味が薄くなります。信頼できる別のシステムから、順番に入れ替えていくことをお勧めします。
Cursorの対応と残る疑問
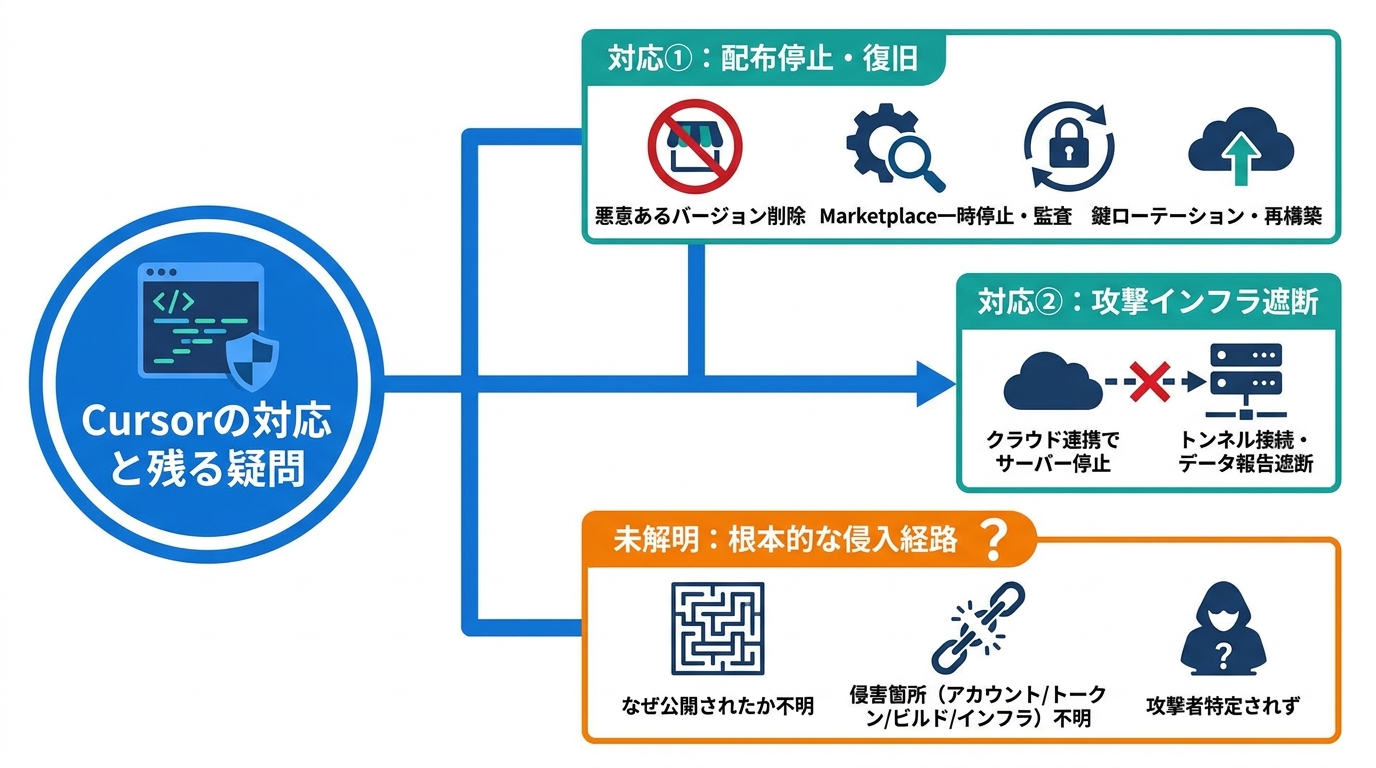
Cursorは迅速に配布を止めて復旧を進めたものの、未解明の論点も残されています。対応の速さは評価できますが、根本的な侵入経路が明かされていない点は、ユーザーとして引き続き注視すべきところです。
Cursorは、悪意あるバージョンを検出した直後にCursor VS Code Extension Marketplaceから削除し、以後の配布をブロックしました。さらに安全のためMarketplace全体を一時停止し、アクセス履歴を監査して、他の拡張機能が改ざんされていないことを確認しています。その後、内部の鍵をローテーションし、Marketplaceを再構築してオンラインへ復帰させました(参照*1)。
攻撃者側のインフラも遮断されました。Cursorは攻撃者のサーバーをホストしていたクラウドプロバイダーと連携して対象サーバーを停止させ、これによりトンネル接続とデータ報告の双方が機能しなくなったと説明しています(参照*6)。
その一方で、不正侵入の根本的な経路は公表されていません。datastudios.orgは、悪意あるパッケージがどのような経緯でAnthropic.claude-codeという識別子を用いて公開されたのかが公式通知で明かされていないと指摘しました。公開者アカウント、APIトークン、ビルドシステム、マーケットプレイス自体のインフラのいずれが侵害されたのかは依然として不明であり、疑われる攻撃者の名称も挙げられていません(参照*3)。
AI時代の開発環境を守る視点
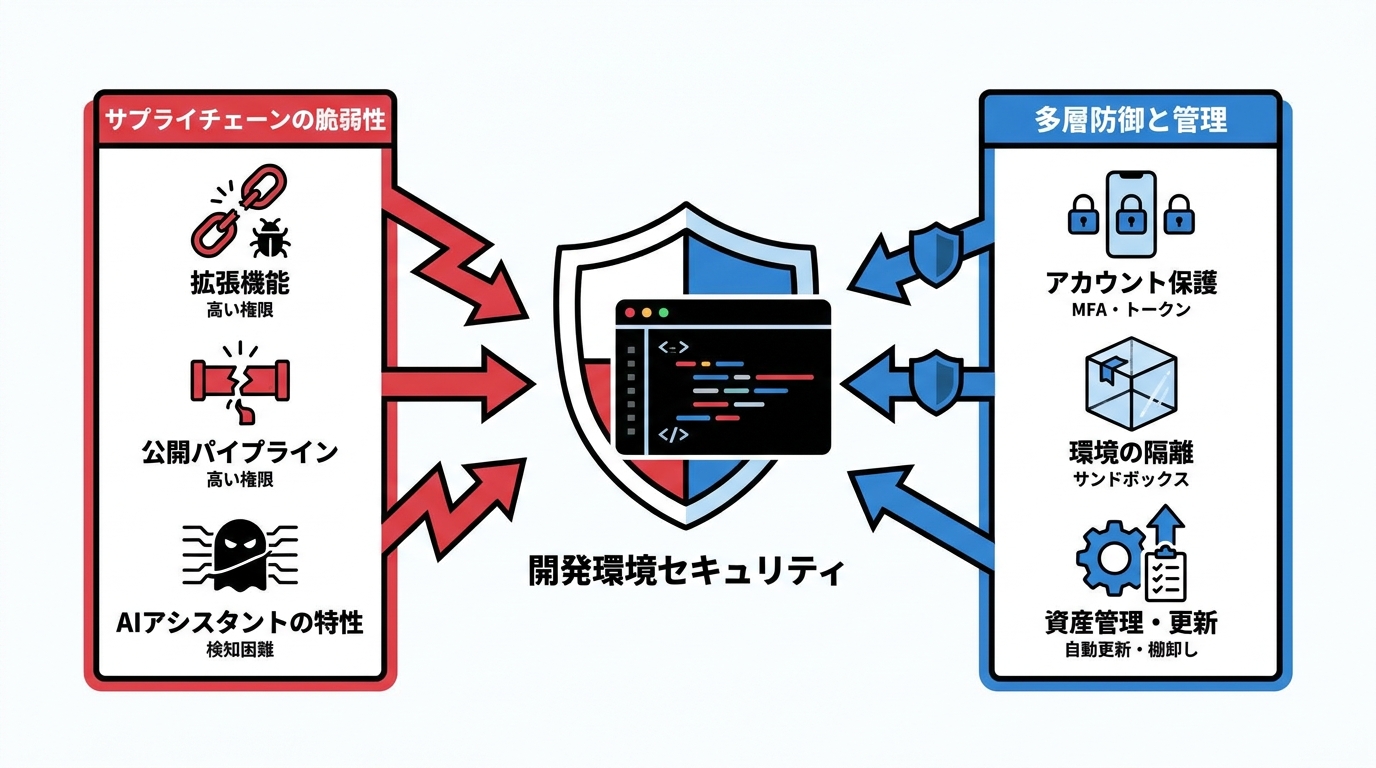
拡張機能とサプライチェーンの弱点
エディタの拡張機能という仕組みには、サプライチェーン上の構造的な脆弱性があります。これはCursorだけの問題ではなく、VS Codeベースのエディタ全般が抱える論点です。
technology.orgは、今回の事案がエディタ用マーケットプレイスに潜む弱点を浮き彫りにしたと伝えました。CursorをはじめとするVS Codeフォークは独自の拡張機能ストアを運用しているため、各運営者がそれぞれの公開パイプラインを保護しなければなりません(参照*7)。
攻撃が見つけにくい理由も明確です。datastudios.orgによると、エディタのマーケットプレイスは、拡張機能がユーザーのエディタプロセスと同等の高い権限で動くため、特に注意が必要な領域です。
AIコーディングアシスタントでは、ファイルの読み込み、コマンドの実行、リモートサービスとの通信が日常的に行われます。そうした「本来想定されている動作」が、悪意あるネットワーク通信の検知を困難にしています。AIツールの利便性の裏側には、こうした権限の広さが潜んでいます(参照*3)。
より広いオープンソースコミュニティでも同様の傾向が見られます。GitHubは、個々のインシデントにおける仕組みや攻撃速度は異なるものの共通するパターンがあるとし、攻撃者は迅速に学習したうえで、メンテナーのワークフローを狙い、公開パイプラインの信頼境界を悪用していると解説しました(参照*8)。
私自身、生成AIツールを業務に組み込む際に「この拡張機能が何をしているか」を把握しきれていないと感じることがあります。AIが「正常に動いている」ように見えるからこそ、異常な通信が紛れ込みやすい。これは技術的な問題である以上に、運用設計の問題でもあります。
開発者と組織の備え
普段から講ずべき備えについても、各機関がガイドラインを公開しています。今回のインシデントは、これらを「知っているが実装していない」状態のリスクを改めて示しました。
GitHubが挙げる主な推奨事項は3つです(参照*8)。
- すべてのアカウントでフィッシング耐性のあるMFAを有効化することを強く推奨しています。対象として、GitHub、npm、PyPI、RubyGems、NuGetなどのパッケージマネージャーに加え、アカウント乗っ取りやフィッシングに悪用される恐れのあるメールやSNSのアカウントを挙げました。
- アクセストークンには必ず有効期限を設定して定期的にローテーションすべきであり、組織は最長有効期間のポリシーを適用できます。
- 開発作業にGitHub Codespaces、仮想マシン、コンテナといったサンドボックスを活用することで、誤って実行したマルウェアがアクセスできる範囲を制限できるとしています。
IT資産と更新の管理についても、指針が示されています。米CISAのCyber Essentialsが掲げる管理策は3つです(参照*9)。
- すべてのOSとサードパーティ製ソフトウェアで自動更新機能を活用すること
- すべてのハードウェアおよびソフトウェア資産に適切なセキュリティ設定を適用すること
- サポート対象外や無許可のハードウェア・ソフトウェアを環境から削除すること
導入済みブラウザー拡張機能の棚卸しも挙げられています。cyberpress.orgは、個人ユーザーに対してはインストール済みの拡張機能と既定の検索プロバイダーを確認し、検索を不審にリダイレクトするツールを削除すること、組織に対しては利用中のブラウザー拡張機能をリスト化して検索プロバイダーの上書きを監査したうえで、導入を承認済みツールに限定する運用を推奨しています(参照*10)。
おわりに
今回のCursorにおける事象は、信頼している公式マーケットプレイスからの入手であっても、悪意ある改ざん版が届くリスクを示しました。対象となったのはWindowsとmacOS向けのAnthropic.claude-codeバージョン2.1.312と2.1.313であり、影響を受けたユーザーは最大5,000人とされています。生成AIツールへの依存度が高まるほど、攻撃者にとってその周辺インフラは価値の高いターゲットになります。
取るべき対応は、svc-telemetry鍵の有無を確認すること、修復スクリプトで残存物を完全に消去して2.1.314へ更新すること、そして安全なシステムから認証情報とセッションを入れ替えることの3点です。鍵が見つからなかった場合でも、ホスト情報の送信が成功していた可能性は残るため、落ち着いて点検を進めてください。AIツールを使うことと、AIツールを安全に使うことは、別の話です。この機会に、自分の開発環境で「信頼している拡張機能が何をしているか」を一度見直すことをお勧めします。
監修者
安達裕哉(あだち ゆうや)
デロイト トーマツ コンサルティングにて品質マネジメント、人事などの分野でコンサルティングに従事しその後、監査法人トーマツの中小企業向けコンサルティング部門の立ち上げに参画。大阪支社長、東京支社長を歴任したのち2013年5月にwebマーケティング、コンテンツ制作を行う「ティネクト株式会社」を設立。ビジネスメディア「Books&Apps」を運営。
2023年7月に生成AIコンサルティング、およびAIメディア運営を行う「ワークワンダース株式会社」を設立。ICJ2号ファンドによる調達を実施(1.3億円)。
著書「頭のいい人が話す前に考えていること」 が、95万部(2026年6月時点)を売り上げる。
(“2023年・2024年上半期に日本で一番売れたビジネス書”(トーハン調べ/日販調べ))
参照
- (*1) Cursor – Security notice – malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace
- (*2) HOL Guard – Tampered Claude Code 2.1.313 in Cursor's extension marketplace planted a persistent SSH backdoor on developer machines
- (*3) Data Studios ‧Exafin – backdoor, 5,000 users, indicators and fixes
- (*4) RH-ISAC – Claude Code Extension Trojanized on Cursor Marketplace with SSH Backdoor Add a tag
- (*5) Cyber Security News – Hackers Compromise Claude Code Extension in Cursor Marketplace to Install Persistent SSH Backdoor
- (*6) NewsCord – Cursor Marketplace Trojanized Anthropic Claude Code Extension 2.1.313 With Persistent SSH Backdoor
- (*7) Technology Org – Tampered Claude Code Extension Hits 5,000 Users
- (*8) The GitHub Blog – Strengthening supply chain security: Preparing for the next malware campaign
- (*9) Cybersecurity and Infrastructure Security Agency CISA – Cyber Essentials
- (*10) Cyber Security News – Millions of Chrome Users Had Their Searches Hijacked by 319 Suspicious Extensions