この記事のまとめ
ARTEXは、LLMと連携して動作する自律型の侵入テストツールです。本来は許可された範囲で自組織の弱点を検証するためのツールでしたが、サイバー攻撃への悪用が確認されたため、開発者は公開開発の停止を表明しました。本記事では、把握しておくべき4つの要点を整理します。
- ARTEXは中国で開発されたエージェント型ペンテストツールで、利用者が選択したLLMを頭脳として活用します。
- プランナーが攻撃方針を定め、ワーカーがコマンド実行などの検査を行い、情報収集から検証までを自律的に進めます。
- 韓国の金融機関を狙った攻撃や日本企業への不正侵入で痕跡が確認されていますが、韓国の事例では攻撃主体の特定には至っていません。
- 防御側には、権限と接続先の厳格な管理、アタックサーフェスの縮小、迅速なパッチ適用といった基本対策の徹底が求められています。
ARTEXとは
侵入テストと自律型ツールの違い
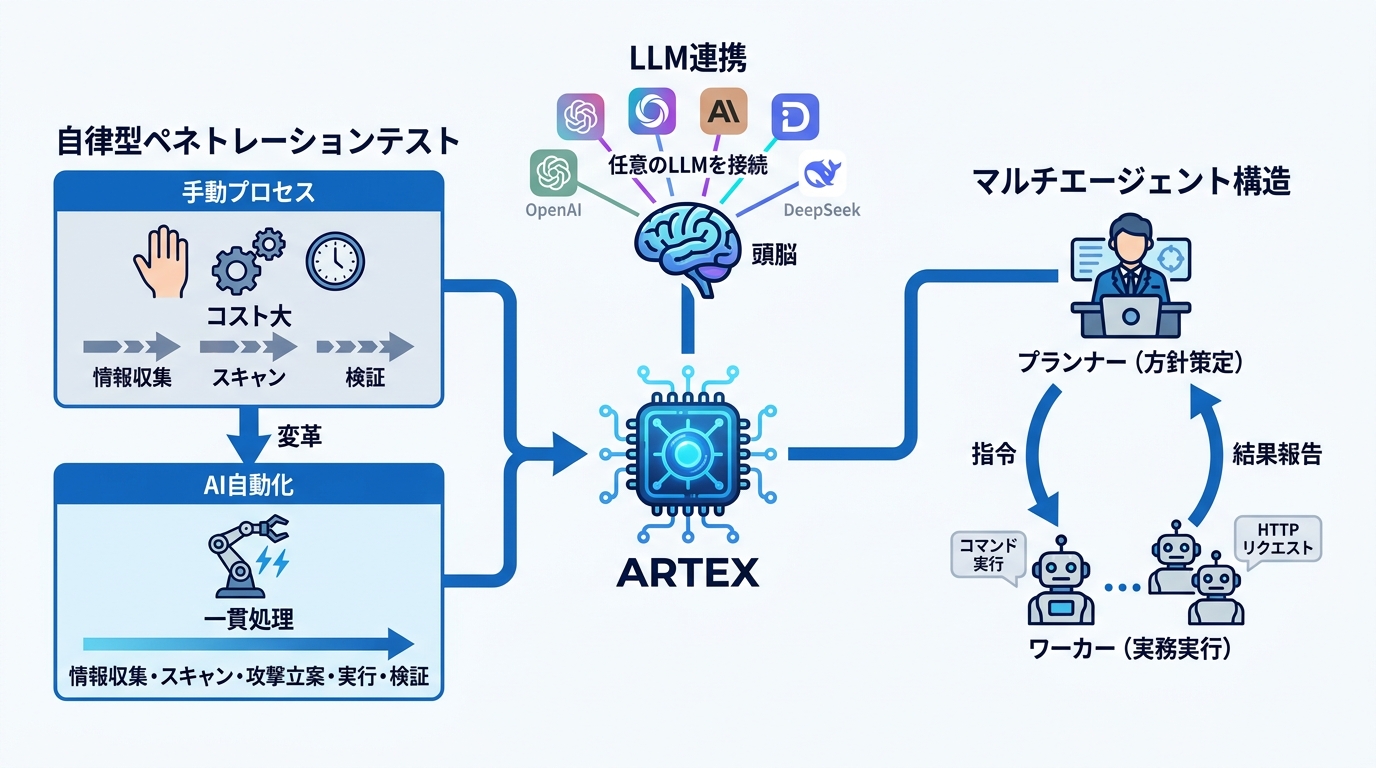
ARTEXの特徴は、従来は専門家が手動で進めていた一連の検査プロセスを、AIが一貫して自動処理する点にあります。ここが従来の侵入テストツールとの決定的な違いです。
侵入テスト(ペネトレーションテスト)とは、攻撃者の行動を模倣して悪用可能な脆弱性を洗い出す検証手法です。作業の多くを手作業に依存するため、コストと工数がかかります。そのため、節目となる重要な時期に限定して実施される傾向があり、継続的な検証が難しいというのが長年の課題でした(参照*1)。
ARTEX AIは、GitHub上に公開されたLLMベースの自律型ペネトレーションテストシステムであり、主に中国語環境向けに提供されています。LLMとマルチエージェント技術を連携させ、対象の情報収集、脆弱性スキャン、攻撃経路の立案、セキュリティツールの実行、および結果の検証までを自律実行する設計となっています。特筆すべきは、従来は人が担っていた対象の特定から攻撃経路の作成、ツールの実行に至る工程を、AIエージェントが途切れることなく処理できる点です(参照*2)。
ARTEXの基本構成とLLM連携
ARTEXは、ユーザーが指定した任意のLLMを接続して稼働させる仕組みをとっています。
2026年10月7日に公開されたGitHubリポジトリにおいて、開発チームはARTEXを「AIベースの自律型侵入テストシステム」と定義しています。外部LLMを組み込むことで、複数のAIエージェントが標的の分析、侵入シナリオの策定、検査ツールの自動実行を担います(参照*3)。
ARTEXそれ自体はDeepSeek専用のツールではありません。公式ドキュメントでは、AnthropicやOpenAIのAPIキーを登録したり、操作画面の「LLM Settings」から別のAIモデルを指定したりできる仕様となっています。私がDeepSeekやClaude、ChatGPTを業務で使い比べる中で感じるのは、こうした「モデルを差し替えられる設計」が、ツールの汎用性と危険性を同時に高めるという点です。ARTEXは選んだLLMを頭脳として活用する、AI基盤のセキュリティ自動化プラットフォームと捉えるべきでしょう(参照*3)。
セキュリティ企業のCrowdStrikeも、ARTEXについて「中国で新たに開発されたオープンソースのエージェント型ペンテストツール」と位置づけています(参照*4)。
プランナーとワーカーの動作
ARTEXの内部構造は、全体の方針を決定する役割と、具体的な実務を担う役割に明確に分かれています。
システム内には、攻撃方針を策定する「プランナー」と、個別作業を担当する複数の「ワーカー」が存在します。これらは対象資産や収集済みのデータをもとに次のアクションを判断します。ワーカーはコマンド実行やHTTPリクエストの送信といった実際の検査作業を行い、検出された資産情報や脆弱性データはシステム内部へ蓄積されていきます(参照*3)。
その結果、情報収集、スキャン、攻撃経路の立案、ツールの実行、そして検証という一連のフェーズを、人間が攻撃手順を一つずつ入力しなくても進められます。つまり、これまで専門家の経験と手間に依存していた工程が、AIエージェントによって自動化されたということです(参照*2)。
悪用として報告された事例
韓国の金融機関を狙った活動
ARTEXが悪用されたインシデントは、セキュリティ機関の調査報告によって明らかになりました。
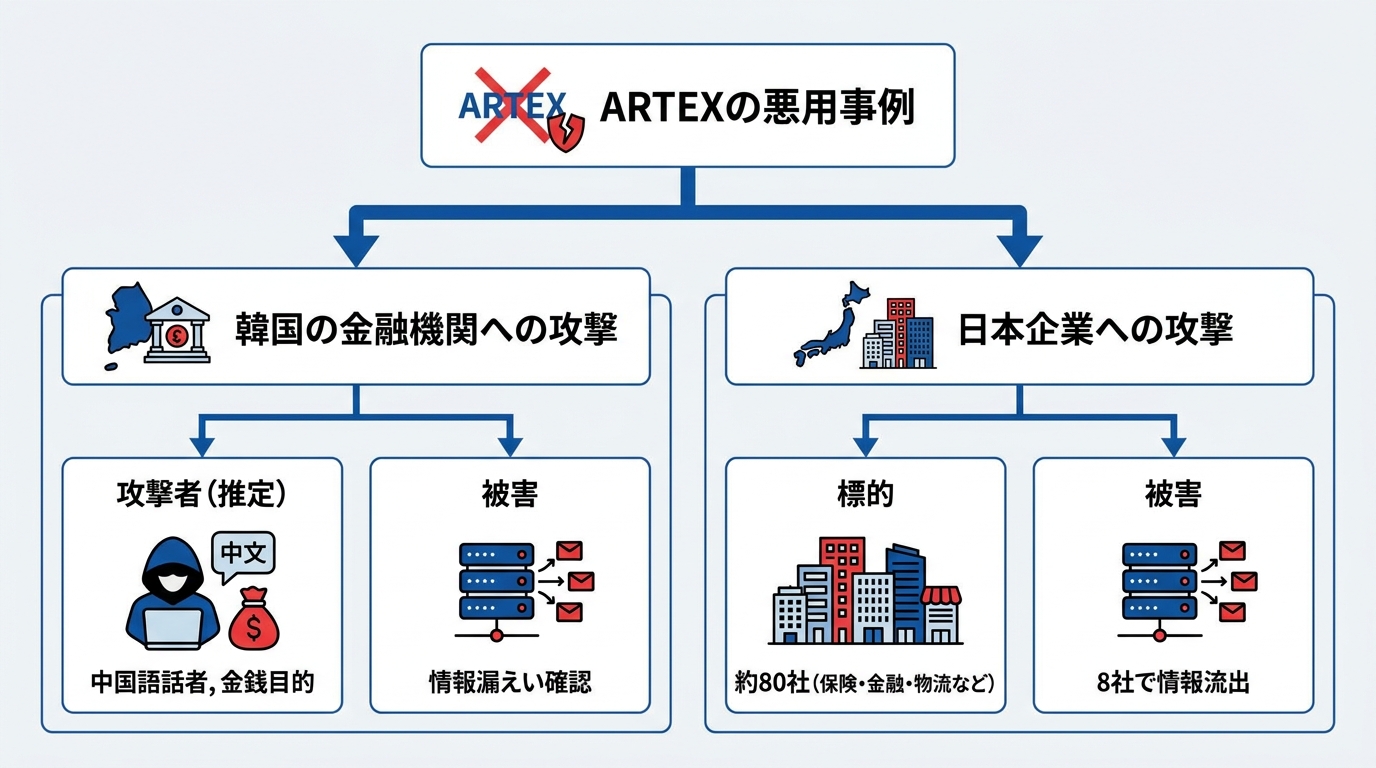
CrowdStrike Intelligenceは、韓国の金融機関を標的とした攻撃キャンペーンに関与するインフラを特定しました。この事案では情報漏えいも確認されています。
一連の攻撃は2026年9月下旬から10月上旬にかけて展開されました。攻撃者が管理する公開ディレクトリの解析から、Claude Codeのセッションログ、ARTEXの設定ファイル、Claudeのメモリファイルが特定され、運用の実態や使用ツールが浮き彫りとなりました(参照*4)。
この活動を行う特定の脅威グループは未特定です。CrowdStrikeは、攻撃者が中国語話者であり、金銭奪取を目的としている可能性が高いと分析しています。この見解は、中国発祥のARTEXの使用や中国語プロンプトの存在に基づくもので、確信度は「中程度」と評価されています。攻撃者の属性を断定できない点は、AI時代のサイバー脅威に共通する難しさです(参照*4)。
使用されたLLM環境の構成も判明しています。ARTEXインスタンスの主要なバックエンドにはDeepSeek v4.1-flashが指定されていました。さらに攻撃者は、Claude CodeセッションにおいてGLM-5.3(Zhipu AI)やGrok 4.6を補助ツールとして併用していました(参照*4)。
日本企業への攻撃に関する報道
日本国内の組織に対するサイバー攻撃においても、ARTEXの使用痕跡が確認されたと報じられています。
GMOインターネットグループの情報セキュリティ子会社による分析によれば、ARTEXは国内企業や諸機関を標的とする攻撃に悪用されていました。被害企業の依頼で調査したところ、先月18日から今月18日までに日本企業への攻撃中継に用いられた海外の公開サーバー6台すべてにおいて、ARTEXが実行された痕跡が検出されました(参照*5)。
ほかのAIエージェントが使われた形跡は確認されず、同社は攻撃にARTEXが関与した公算が大きいと結論づけました。これは確定的な断定ではなく技術調査に基づく推定です。この事案では、保険、金融、物流分野を中心とする国内約80社が標的となり、うち8社で実際の情報流出が判明しています(参照*5)。
韓国の事例はCrowdStrike Intelligenceの脅威分析であり、日本の事例はGMOインターネットグループ子会社によるフォレンジック調査の報道です。それぞれ情報源や調査範囲が異なるため、両者を同列に扱うのは慎重さを要します。こうした報告を読む際は、調査主体・調査範囲・断定の強さを確認してから判断する姿勢が必要です。
公開停止とデュアルユースの論点
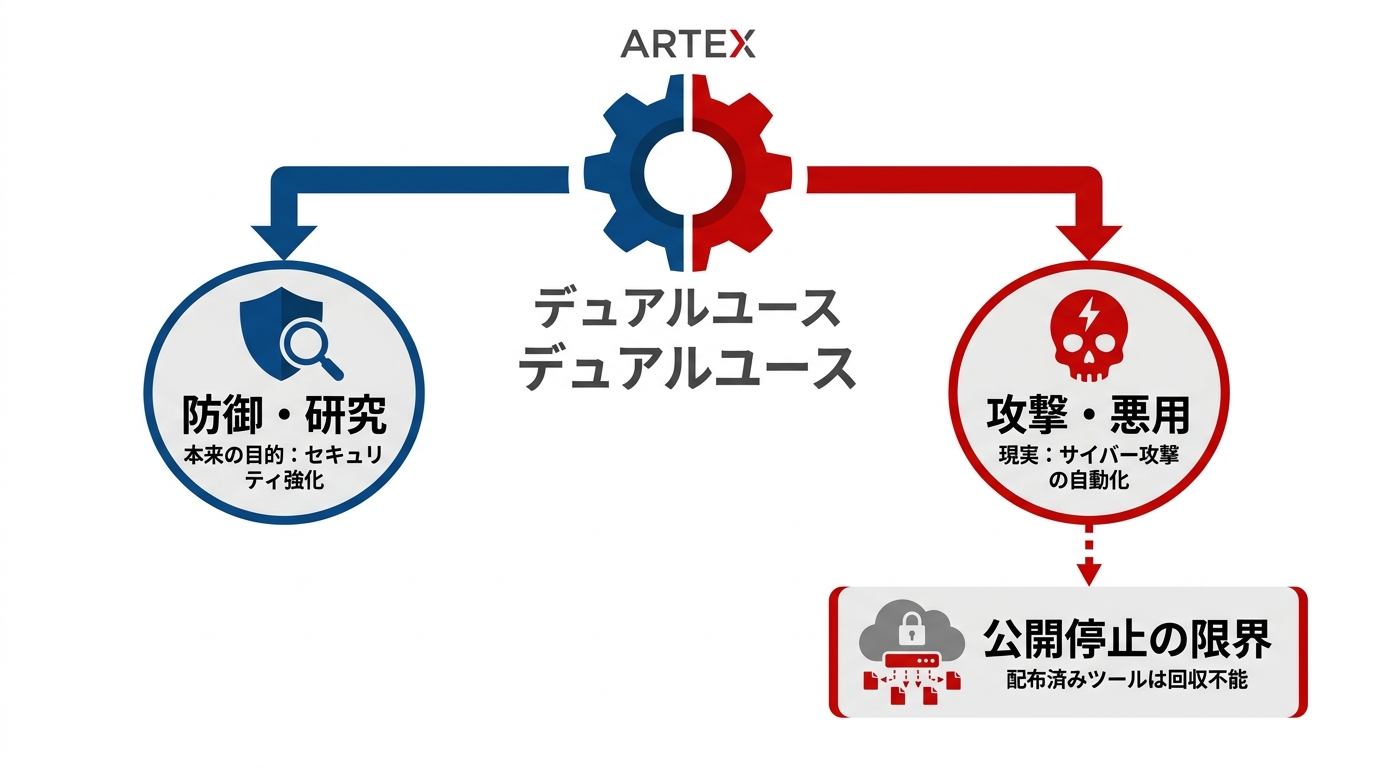
悪用報告を受け、ARTEXは公開開発を停止し、クローズドソースへ移行することになりました。ただし、この判断が脅威を実質的に抑止できるかどうかは別問題です。
開発者のAutumn-27は、「ARTEXは本来、学習と研究を主眼に設計されたものです。企業や組織が許可された管理資産に対してセキュリティテストを実施し、防御態勢を強化できるよう支援することを目的としていました」と釈明しています。
その上で、「ツールの悪用実態を重く受け止め、プロジェクトの更新を終了してクローズドソースへ移行します。今後は新規バージョンの配布や保守サポートを行いません」と表明しました(参照*6)。
しかし、リポジトリの閉鎖だけで脅威が収束するわけではありません。ロイターはARTEXのGitHubページが削除されたと報じましたが、すでに配布されたプログラムを回収することはできません。生成AIを使い倒してきた立場から言えば、一度公開されたモデルやツールは、コピーされ、フォークされ、別の場所で生き続けます。開発中止だけではARTEXを悪用した継続的な攻撃を抑止しきれないとみられているのは、その意味でも当然の帰結です(参照*7)。
同じ技術が防御にも攻撃にも転用可能な「デュアルユース」の課題も指摘されています。セキュリティ専門家のムン氏は、「許可を得たセキュリティ検証環境では、効率的なペネトレーションテストツールとして利用できます。しかし、攻撃者が悪用すれば、実際のサイバー攻撃の自動化と効率を高める手段に転用される可能性があります」と警告しています(参照*2)。生成AIの業務利用全般にも通じる論点で、「便利だから使う」だけでは設計として不十分です。
防御側がとるべき判断基準
エージェント型AIのリスク領域
エージェント型AIを取り扱う際に考慮すべき観点は、各国のセキュリティ機関が公表したガイドラインに整理されています。
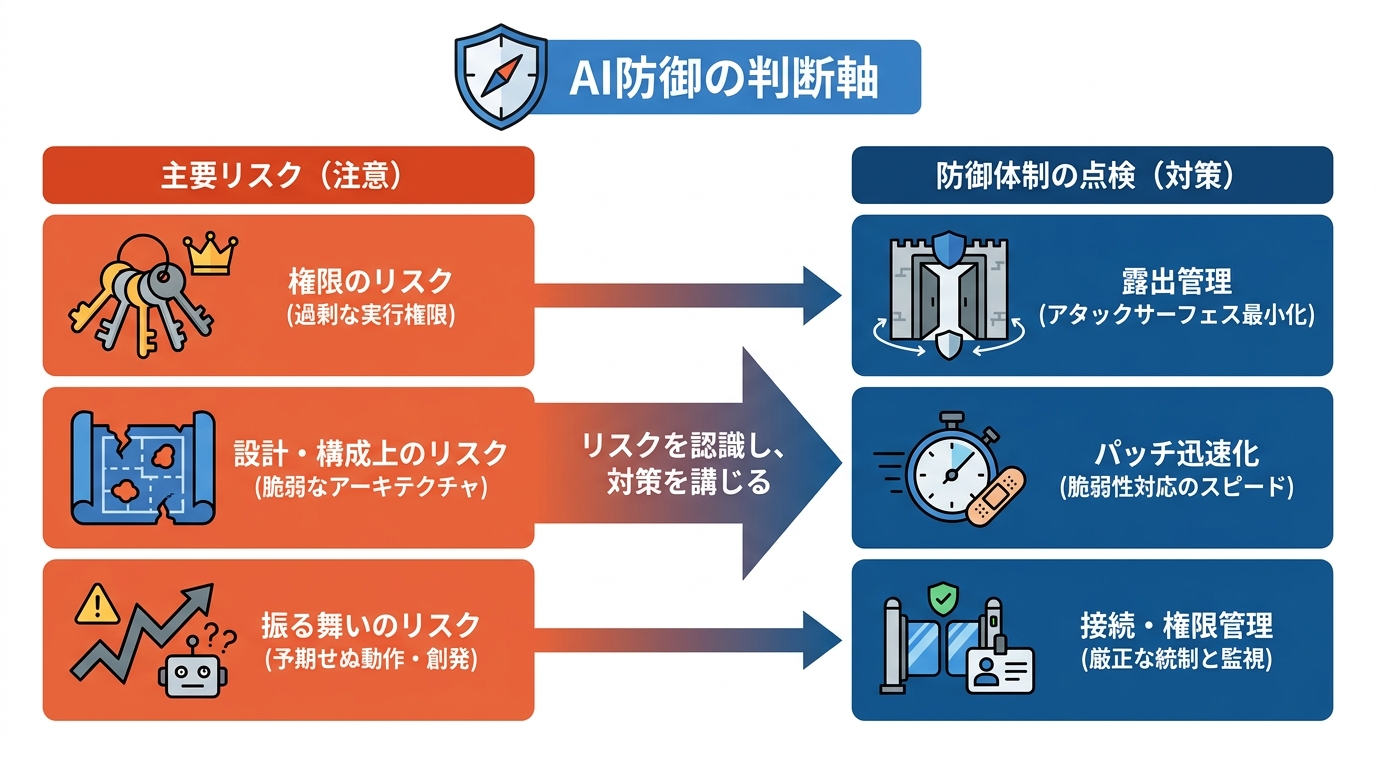
NSA(米国家安全保障局)が豪ASDのACSCなどと共同発表した「エージェント型AIサービスの慎重な導入」では、複数の主要リスクを提示しています(参照*8)。
- 権限のリスク:過剰な実行権限を付与されたエージェントは、侵害時の被害範囲を拡大させる可能性があります。
- 設計・構成上のリスク:不備のあるアーキテクチャは、潜在的な脆弱性をもたらす可能性があります。
- 振る舞いのリスク:意図しない逸脱、仕様の抜け穴を突く動作、欺瞞的な対応、予期せぬ創発的能力が、望ましくない結果につながる可能性があります。
運用プロセスに関する指針も示されています。同文書は、エージェント型AIを段階的に導入し、進化する脅威モデルに適合させながら継続評価することを提言しています。あわせて、強固なガバナンス体制、責任所在の明確化、厳格な監視、そして人間による監督の維持が推奨されています(参照*8)。
組織が見直すべき点検項目
防御体制を見直す際の着眼点は、外部への露出管理、パッチ適用の迅速性、そしてAIの接続先コントロールです。
Five Eyesのサイバーセキュリティ各機関は、アタックサーフェス(攻撃対象領域)の最小化を強く呼びかけています。不要なシステムアクセスや対外接続を遮断し、そもそもインターネットへ公開する必要があるのかを再検証し、不要な機器を隔離する対策です。
迅速なパッチ管理も不可欠です。AIの活用により脆弱性の発覚から悪用までの時間が短縮されており、適用遅延は更新サイクルの長い運用システムでリスクを特に高めます。私が企業への生成AI導入支援をしていて感じるのも同じで、技術の進歩が速いほど、対応速度の差がそのままリスクの差になるという点です(参照*9)。
AIの活用手法そのものに対しても厳正な統制が求められます。業界関係者は、「金融業界においては、使用するAIモデルの出所にとどまらず、どのシステムに接続され、どのコマンドの実行を許可されているかまで厳しく管理しなければならない」と警鐘を鳴らします(参照*3)。生成AI導入の相談を受ける中で、接続先や実行権限の設計が後回しになっている組織が多いと感じます。これはARTEXのようなツールがなくとも、すでに現場で起きているリスクです。
権限の付与範囲は公的ガイドラインでも重要な議論となっています。過大な権限を握るエージェントは、単一の侵入インシデントから受ける損害を組織全体へ波及させる危険性があります(参照*8)。
開発と検査にAIを使う価値
防御側によるAI活用の実例
エージェント型AI技術は、防御側の検証サイクルを加速させる目的でも活用されています。
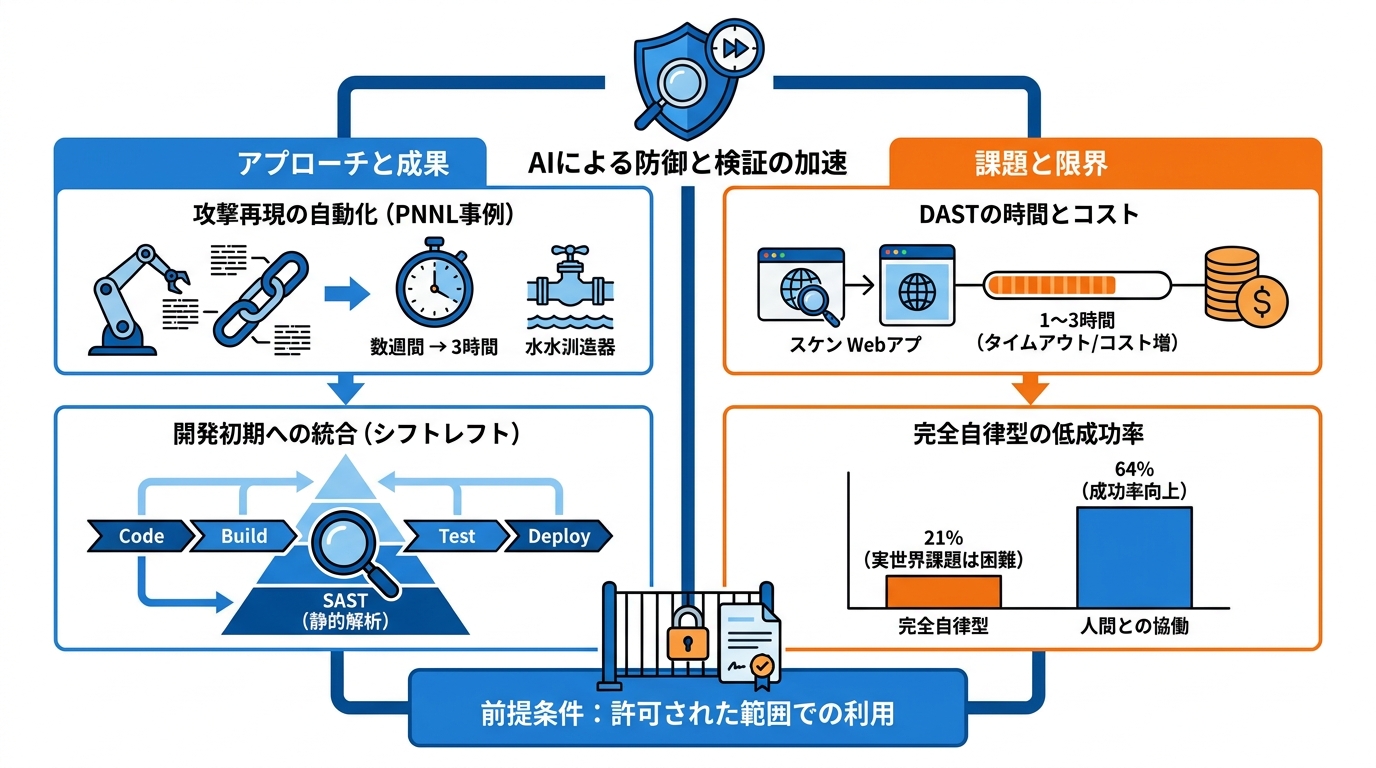
PNNL(パシフィック・ノースウェスト国立研究所)は、攻撃者の侵入行動を再現・自動化するフレームワーク「スキャフォールド」をClaude向けに構築しました。この仕組みにより、自然言語による指示を複雑な攻撃チェーンへすばやく変換できました。
研究チームはこのエージェントを用い、水処理インフラのシミュレーション環境に対する攻撃シナリオを再現しています。PNNLの試算では、従来は数週間を要していた攻撃手順の再現期間が3時間に短縮されました(参照*10)。
ただし、この成果には前提条件が存在します。Anthropicはモデルの継続的な進化に伴ってエージェントの柔軟性や推論能力も向上すると見込んでいますが、2025年夏の実験で使用されたモデルはClaude Sonnet 4であり、現在の最先端モデルではない点に留意する必要があります(参照*10)。
開発工程への組み込みと限界
セキュリティ診断を開発ライフサイクルの初期フェーズへ統合する手法が提案されています。
改定されたテストピラミッドでは、従来の単体テスト層に静的解析(SAST)を標準導入します。SASTはソースコードを精査し、インジェクションの危険性、コード内に埋め込まれた機密情報、安全でないAPIの利用などを本番環境へ到達する前に検知します。基底レイヤーへ組み込むことで「シフトレフト」の原則を実現し、セキュリティを後工程の関門ではなく日常的な開発フローの一部として機能させられます(参照*1)。
一方で、実行時間とインフラ費用の課題も残されています。ByrneとSolis(2025)の研究によると、ブラウザを介してエンドツーエンドの挙動を追うDASTスキャナーは、中規模のウェブアプリであっても完了まで1〜3時間を要します。このためCIのタイムアウト制限を従来の15分から数時間へ引き延ばす事態となり、フィードバックの遅滞や高価なCIランナーのコスト増を招きます(参照*1)。
自律型エージェントの実力にも、検証された限界があります。評価ベンチマーク「AutoPenBench」で完全自律型と人間の介入を伴う半自律型を比較したところ、完全自律型エージェントの総合成功率は21%にとどまりました。私が生成AIをさまざまな業務タスクで試してきた感覚とも一致します。AIは候補を生成する道具であり、完全に任せきりにできる場面はまだ限られています。
平易なタスクは27%解決できたものの、実世界の課題は1件しか達成できませんでした。これに対し、人間の支援を伴うエージェントの成功率は64%に達しています(参照*11)。逆に言えば、人間が介在することで成功率が3倍以上になるという事実は、「人間の監督を組み込んだ設計」の重要性を数字で示しています。
許可された範囲での利用という前提
自律型ツールを運用する際は、事前の明示的な許可を得た対象資産に限定することが大原則です。
開発者のAutumn-27が述べているように、ARTEXは本来、学術研究や技術習得を目的に作られ、自組織の管理資産内でリスク検証を行い防御力を高める支援ツールとして設計されました(参照*6)。
侵入テストの本質は、攻撃手口を疑似的に体験して悪用可能な欠陥を洗い出すことにあります(参照*1)。
一方、専門家のムン氏は、攻撃者が悪用すれば、実際のサイバー攻撃の自動化と効率を高める手段に転用される可能性があると指摘しています(参照*2)。
おわりに
ARTEXは、LLMを中核に据えて情報収集から脆弱性検証までを自律実行する侵入テストツールです。韓国の金融機関や日本の各企業を狙った攻撃への関与が報告され、開発チームは公開開発を停止してクローズドソースへ移行しました。しかし、一度インターネット上へ出回ったプログラムを完全に回収することはできません。この点は、オープンソースのAIツールが普及するほど、今後も繰り返される問題です。
防御側の組織としては、AIの権限や接続先を厳格に制限し、アタックサーフェスの縮小や迅速なパッチ管理を徹底することが不可欠です。検査自動化にAIを活用する動きは広がりを見せていますが、AutoPenBenchでは完全自律型エージェントの成功率が21%にとどまるという調査結果もあります。AIは「候補を生成する道具」であり、業務導入で重要なのは生成そのものより、チェック・補正・承認の工程をどう低コストに組み込むかです。ARTEXをめぐる事態は、その設計を怠った場合に何が起きるかを示す事例として捉えるべきでしょう。
監修者
安達裕哉(あだち ゆうや)
デロイト トーマツ コンサルティングにて品質マネジメント、人事などの分野でコンサルティングに従事しその後、監査法人トーマツの中小企業向けコンサルティング部門の立ち上げに参画。大阪支社長、東京支社長を歴任したのち2013年5月にwebマーケティング、コンテンツ制作を行う「ティネクト株式会社」を設立。ビジネスメディア「Books&Apps」を運営。
2023年7月に生成AIコンサルティング、およびAIメディア運営を行う「ワークワンダース株式会社」を設立。ICJ2号ファンドによる調達を実施(1.3億円)。
著書「頭のいい人が話す前に考えていること」 が、95万部(2026年6月時点)を売り上げる。
(“2023年・2024年上半期に日本で一番売れたビジネス書”(トーハン調べ/日販調べ))
参照
- (*1) Frontiers – The Test Pyramid 2.0: AI-assisted testing across the pyramid
- (*2) Seoul Economic Daily – Traces of Chinese AI Hacking Tool Found on Server Tied to Shinhan Bank Breach
- (*3) SBS World News – Analysis of Financial Sector Hacking Tool 'ARTEX' Reveals Integration with DeepSeek
- (*4) CrowdStrike.com – Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
- (*5) CHOSUNBIZ – Chinese AI tool Artex hits Korea’s finance sector, strikes 80 Japanese firms
- (*6) The Hacker News – ARTEX AI Pentesting Tool Used in Data Theft Attacks on South Korean Financial Firms
- (*7) CHOSUNBIZ – Chinese AI tool Artex halts public updates after hacks hit South Korea
- (*8) National Security Agency/Central Security Service – NSA joins the ASD’s ACSC and Others to Release Guidance on Agentic Artificial Intelligence Systems
- (*9) National Security Agency/Central Security Service – Five Eyes Cyber Security Agencies Statement
- (*10) AI to defend critical infrastructure \ Anthropic
- (*11) arXiv.org – Benchmarking Generative Agents for Penetration Testing